《基于机密计算的可信数据空间技术要求》标准解读
2026-10-28
以下文章来源于微信公众号——全球计算联盟GCC

GCC NEWS
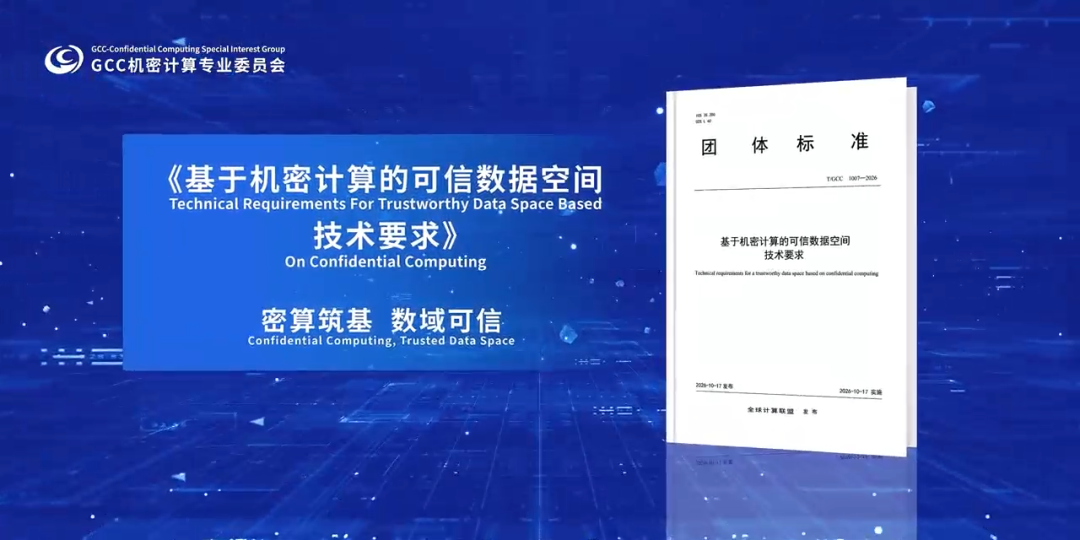
2026年10月17日,由全球计算联盟归口并发布的团体标准《基于机密计算的可信数据空间技术要求》(T/GCC 1007—2026)正式发布并实施。并在2026全球计算大会上公开发布。这份标准由南湖实验室牵头,20余家产学研用单位共同起草编制。本标准给出了基于机密计算的可信数据空间的整体架构,规定了参与方安全能力要求、可信数据空间服务平台核心能力要求、接入连接器核心能力要求以及机密计算与各组件交互逻辑。本标准适用于各参与方对基于机密计算的可信数据空间的设计、开发、使用和管理。
数据要流通首先要解决信任问题。传统方式要么把数据“锁起来”不敢共享,要么“拷贝出去”容易泄露。机密计算提供了一条安全的路径——数据在加密状态下完成计算,处理过程对外不可见,真正实现“可用不可见”。
标准宣贯与应用推广
对产业各方来说,标准提供了统一参照:无论是建设可信数据空间的服务平台,还是开发接入连接器、提供数据或应用,都能在标准里找到对应的能力要求和验收依据。它与此前发布的《机密计算平台技术要求与测评方法》(T/GCC 1005—2025)《机密计算远程证明服务技术要求》(T/GCC 1006-2005) 等标准衔接,也细化了国家标准《数据安全技术 机密计算通用框架》(GB/T 45230—2025)在可信数据空间场景的具体应用。
接下来值得关注的是标准的落地:配套测试评估、标准试点验证将陆续推进。
扫描下方二维码即可下载
拓展阅读